


Комплексний аудит систем безпеки підприємства
Повна діагностика безпеки бізнесу — від кібер- та інформаційних до фізичних, кадрових і економічних ризиків.
Оцінюємо реальний стан систем безпеки підприємства, виявляємо критичні вразливості та ризики й формуємо практичний план їх усунення. Єдина точка входу для комплексної оцінки захищеності бізнесу та визначення пріоритетів розвитку системи безпеки.
Як працює комплексний аудит безпеки в бізнесі
Безпека підприємства — це не лише охорона об’єкта. Вона охоплює людей, процеси, технології, інформацію та критичні активи. Вразливість одного елемента може створювати ризики для всього бізнесу.
Ми оцінюємо фізичний захист, IT-інфраструктуру, кадрові ризики та внутрішні процеси. Виявляємо вразливості, визначаємо пріоритетні ризики та формуємо рекомендації щодо їх усунення.
Практика та підходи
Поєднуємо аналіз документів і процесів, оцінку ризиків та практичне тестування систем захисту, щоб отримати об’єктивну картину безпеки підприємства.
Контур комплексного аудиту
Комплексний аудит охоплює ключові контури безпеки підприємства та оцінює їх як єдину взаємопов’язану систему.
-
01
Фізична безпека
-
02
Інформаційна та кібербезпека
-
03
Кадрова безпека
-
04
Економічна безпека
-
05
Правова та регуляторна безпека
-
06
Технічний захист
-
07
Безперервність бізнесу
Що входить у послугу
Повний цикл аудиту — від збору даних до дорожньої карти посилення безпеки
-
Передпроєктне обстеження та збір даних
Вивчаємо бізнес-процеси, структуру компанії та критичні активи, аналізуємо внутрішні регламенти й політики безпеки, проводимо інтерв’ю з керівництвом та ключовими співробітниками.
-
Технічний аудит та інструментальна перевірка
Оцінюємо ІТ-інфраструктуру, технічні засоби захисту, системи відеоспостереження та контролю доступу. За погодженим обсягом проводимо тестування вразливостей і пентест.
-
Аудит фізичної та кадрової безпеки
Перевіряємо організацію фізичної охорони, контроль доступу та процедури реагування, оцінюємо кадрові й інсайдерські ризики, а також пов’язані з контрагентами та ланцюгами постачання.
-
Аналіз та моделювання ризиків
Визначаємо ключові загрози, оцінюємо ймовірність їх реалізації та потенційний фінансовий і репутаційний вплив на бізнес. Формуємо пріоритети реагування.
-
Оцінка відповідності та зрілості систем
Аналізуємо відповідність процесів вимогам законодавства, внутрішнім політикам і застосовним міжнародним стандартам.
-
Звіт та дорожня карта
Формуємо підсумковий звіт із виявленими вразливостями, матрицю ризиків і покроковий план коригувальних заходів із визначенням пріоритетів.
Експертиза у сфері аудиту безпеки
Комплексний аудит проводиться із залученням профільних експертів відповідно до напрямів і масштабу перевірки.
-
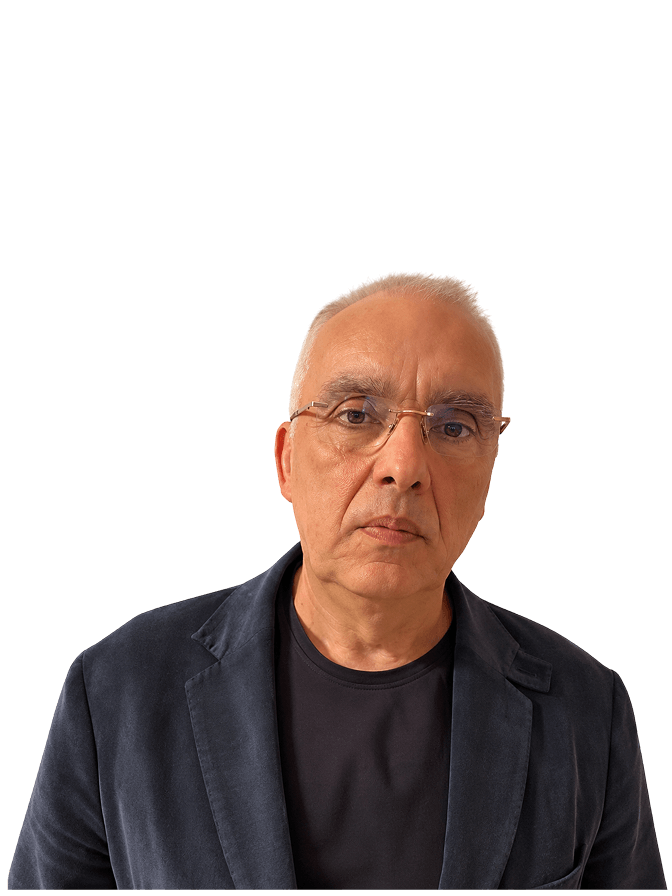
Радник Олександр Горінов Директор департаменту інформаційної безпеки та кіберзахисту Експерт із понад 25-річним досвідом у сфері інформаційної безпеки, кіберзахисту та протидії шахрайству. Працював на керівних посадах у банківських групах UniCredit, Commerzbank, PKO BP та OTP Group, де впроваджував системи інформаційної й фізичної безпеки, створював SOC, розробляв рішення з протидії шахрайству та управління операційними ризиками (Basel II). Сертифікований за ISO/IEC 27001, PCI DSS та ACAMS. Проходив професійне навчання у США, Польщі та Люксембурзі.
Результат для бізнесу
-
01
Повна картина безпеки
Об’єктивна оцінка реального рівня захищеності, ключових вразливостей і зон ризику.
-
02
Пріоритезовані ризики
Матриця ризиків із визначенням критичних загроз та пріоритетів їх усунення.
-
03
Практичні рекомендації
Конкретні технічні та організаційні заходи для посилення системи безпеки.
-
04
Дорожня карта розвитку
Покроковий план коригувальних заходів із розумінням пріоритетів і необхідних ресурсів.
Дізнайтеся рівень безпеки вашого бізнесу
Проведемо комплексний аудит систем безпеки, визначимо критичні ризики та підготуємо практичну дорожню карту посилення захисту.